Zurück zu den Projekten
SecurityEigenes Produkt von VirtuoLab

CSBI

Software für Sicherheitsforschung

  • Tests nur mit Genehmigung und im Scope
  • Angebunden an Kali Linux
  • Auditprotokoll und SHA-256-Nachweise
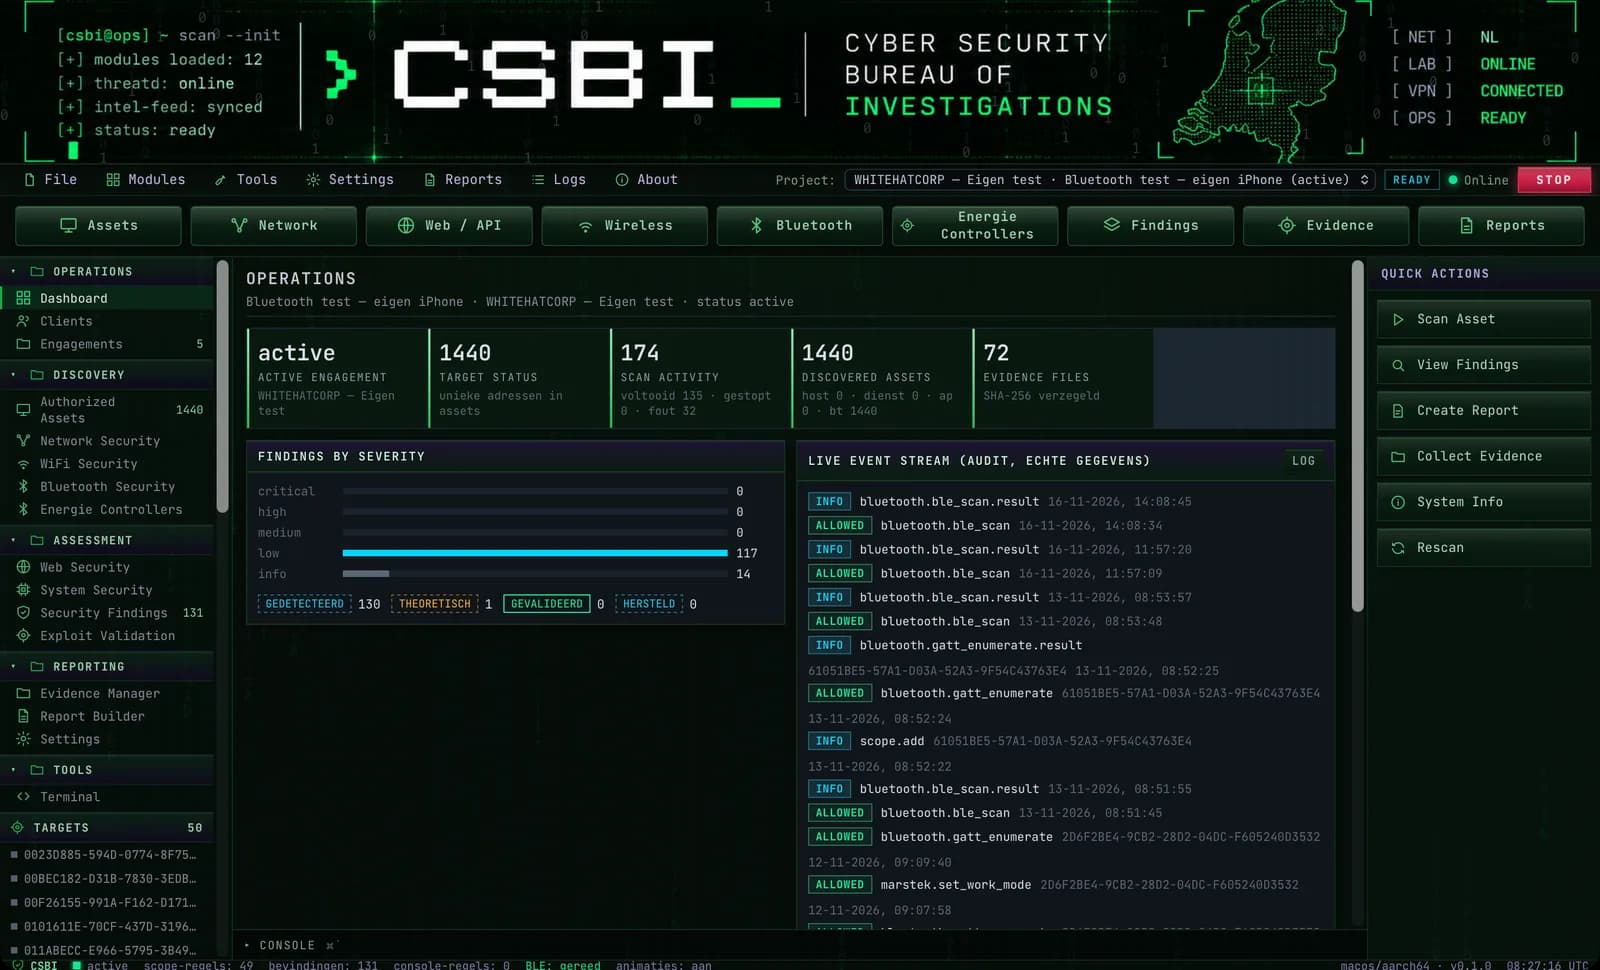
Das Dashboard: der aktive Auftrag, autorisierte Ziele, Scans, Befunde nach Schweregrad und ein Live-Auditprotokoll jeder Aktion.

Aus der Software

Aufnahmen und Bildschirme aus CSBI selbst.

Das Dashboard: der aktive Auftrag, autorisierte Ziele, Scans, Befunde nach Schweregrad und ein Live-Auditprotokoll jeder Aktion.
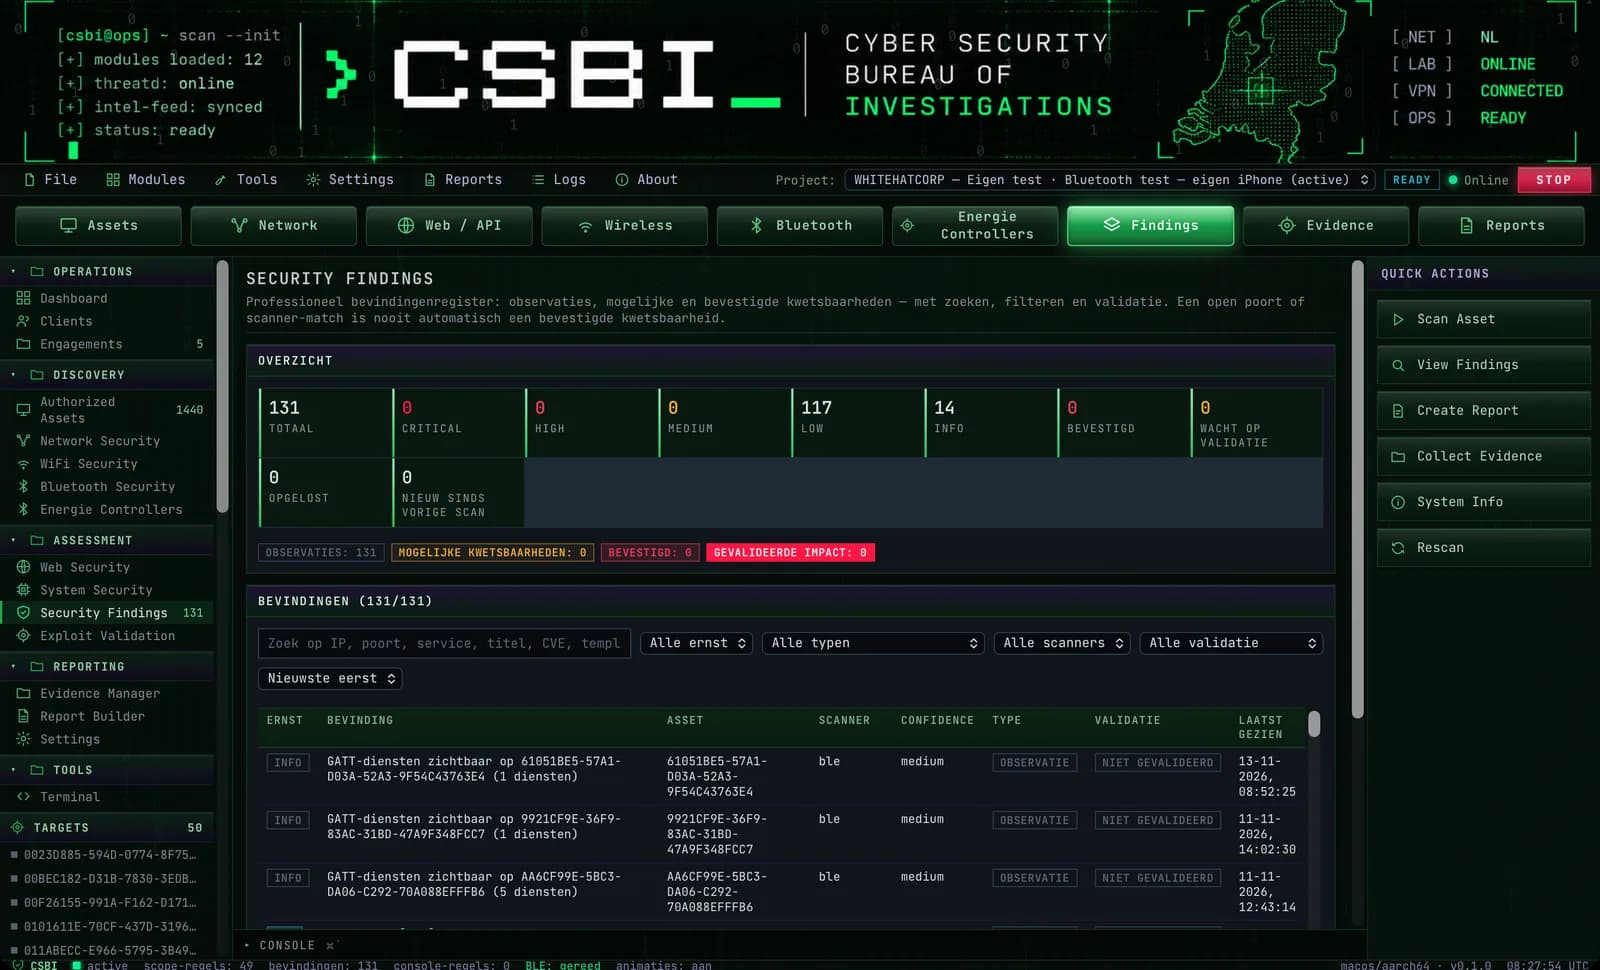
Das Befundregister: jeder Befund mit Schweregrad, Scanner, Konfidenz und Validierungsstatus. Ein offener Port ist eine Beobachtung, keine bestätigte Schwachstelle.
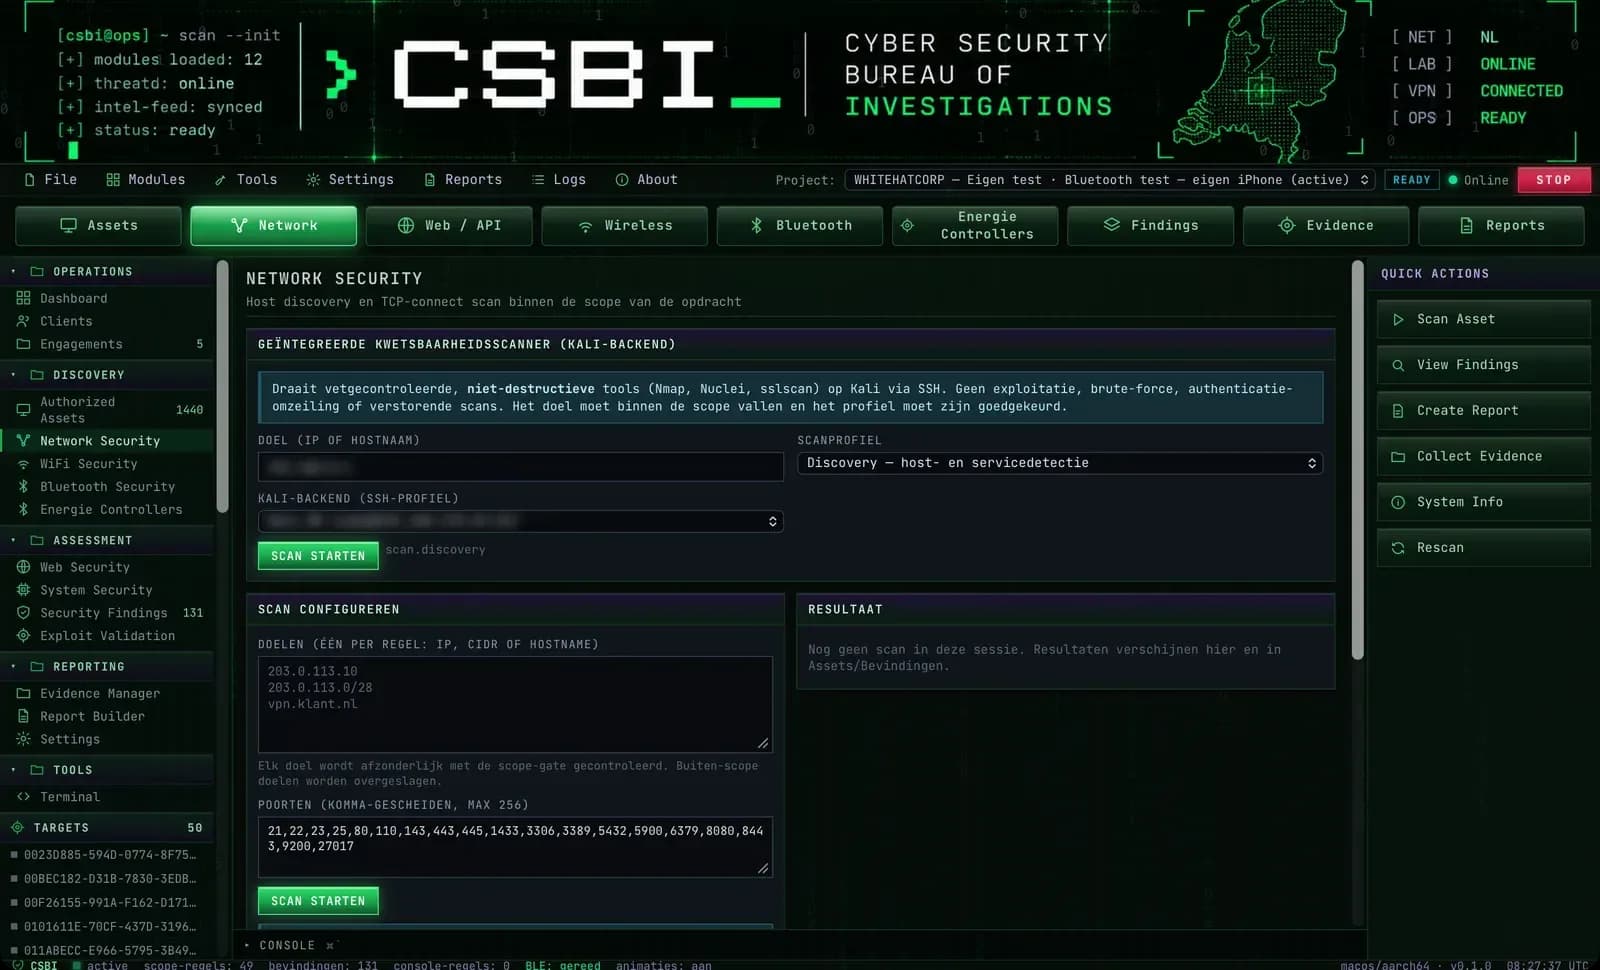
Der Schwachstellenscanner steuert Nmap, Nuclei und sslscan auf einer Kali-Linux-Maschine per SSH, nur zerstörungsfrei und nur innerhalb des Scopes.
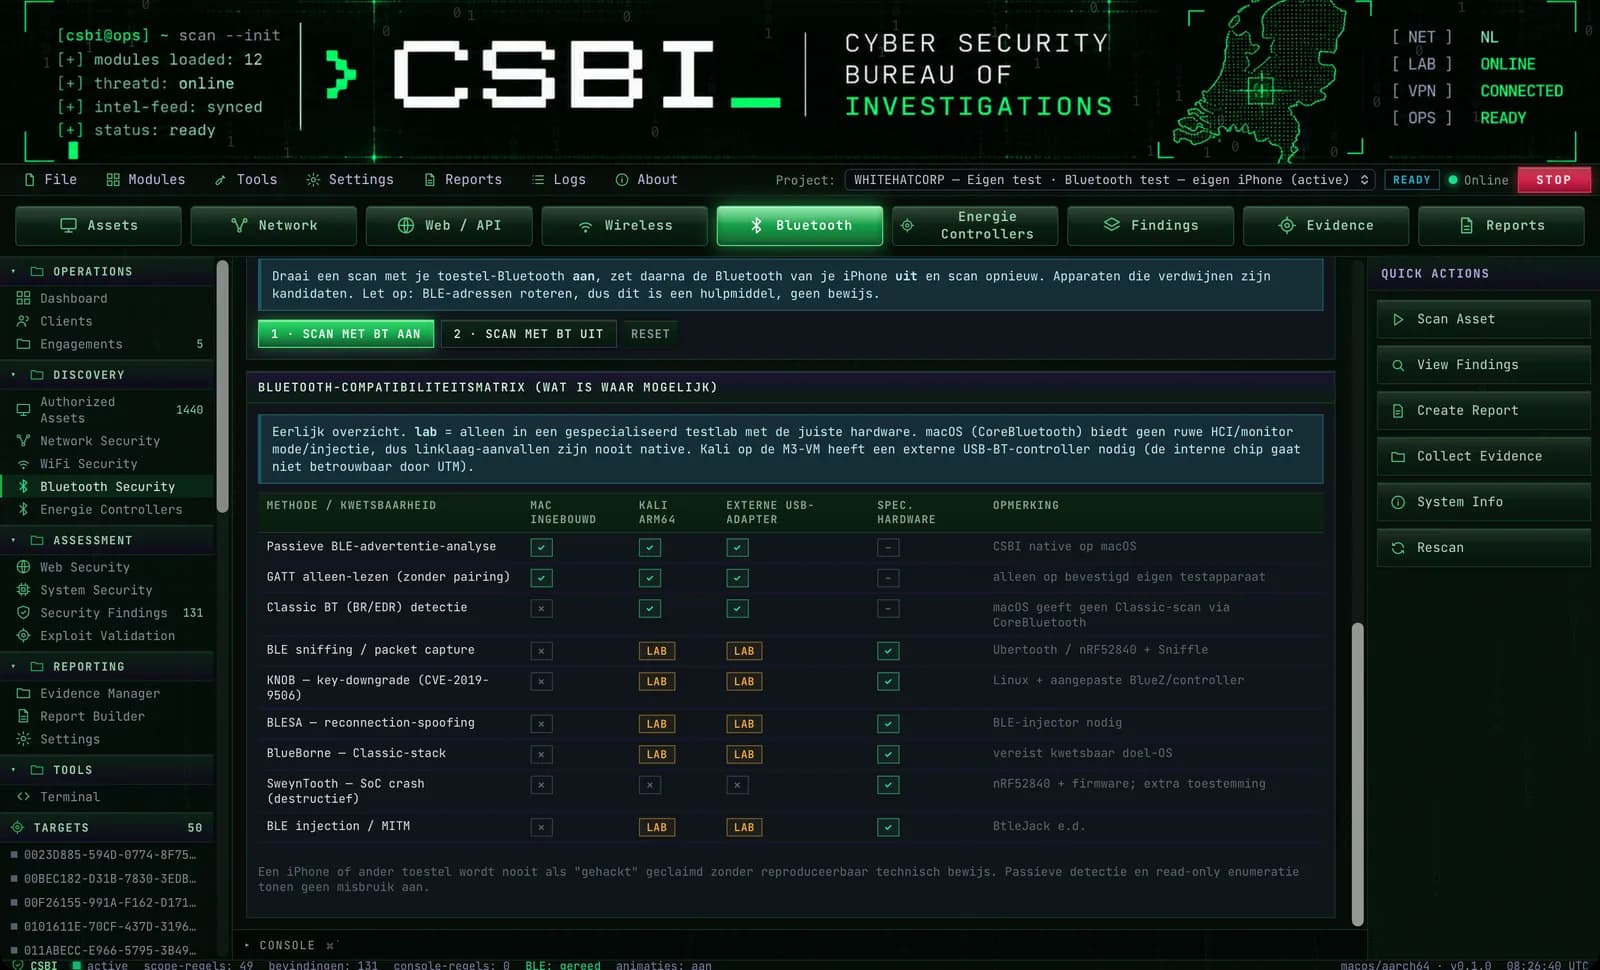
Bluetooth-Sicherheit mit ehrlicher Matrix: was der Mac selbst kann, was Kali kann und was nur im Testlabor mit Spezialhardware möglich ist.
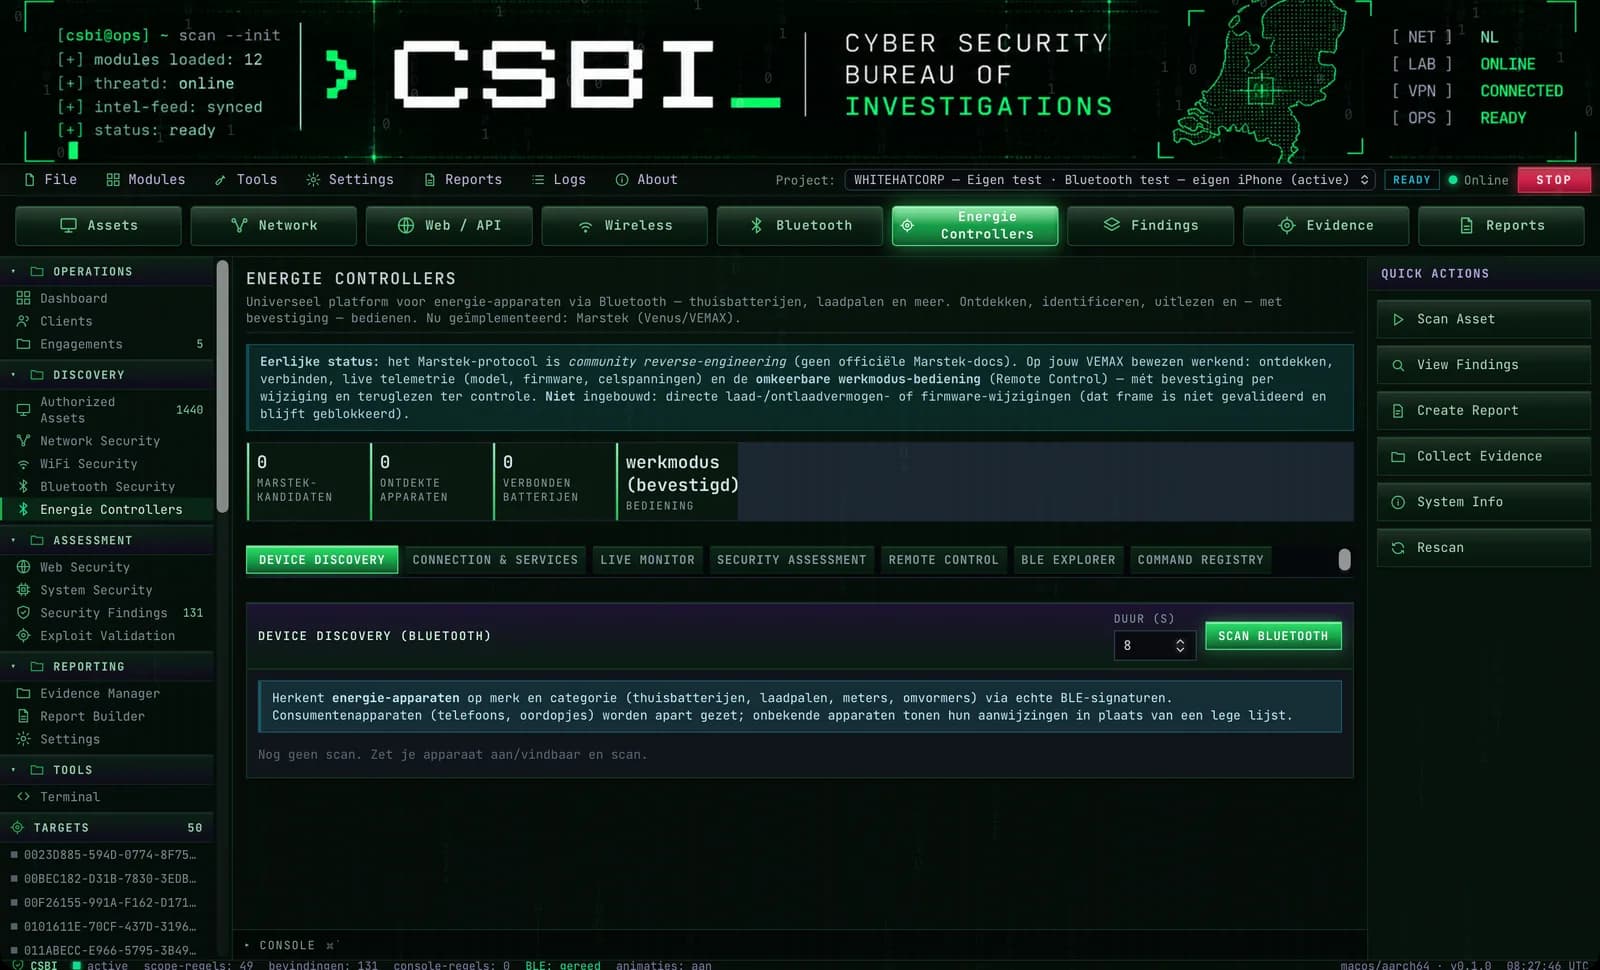
Energie-Controller: Heimspeicher, Wallboxen und Zähler per Bluetooth erkennen, mit ehrlichem Status pro Modell und jedem Befehl im Auditprotokoll.
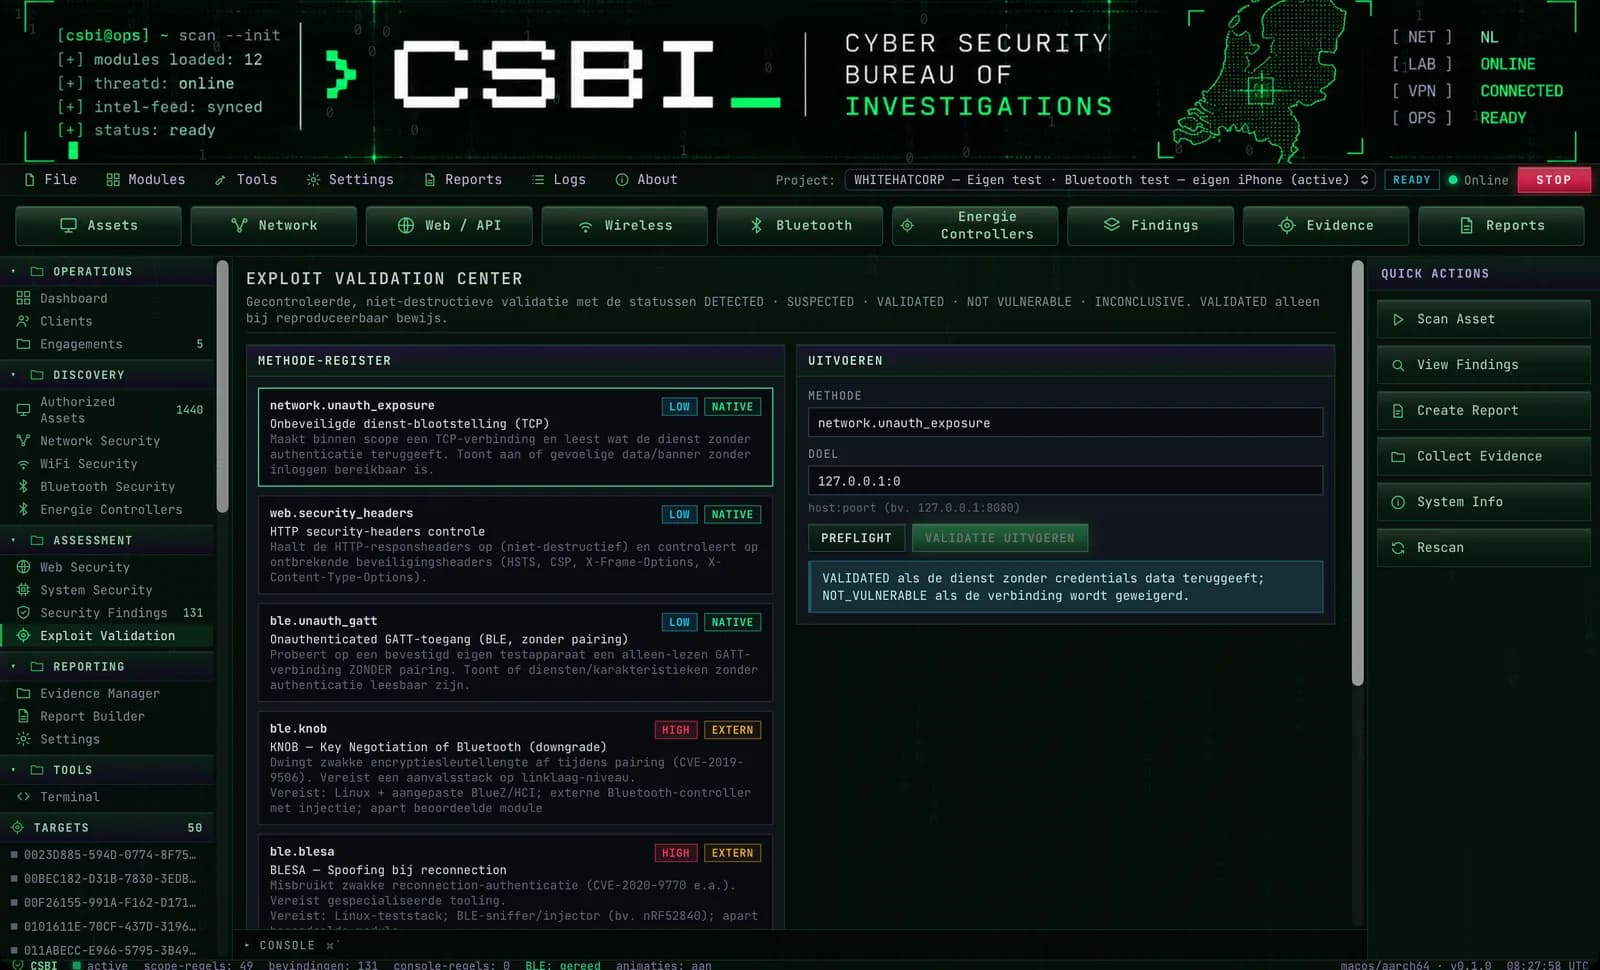
Das Validierungszentrum: Ein Befund wird erst mit reproduzierbarem technischem Nachweis validiert. Ohne Nachweis bleibt er erkannt oder theoretisch.
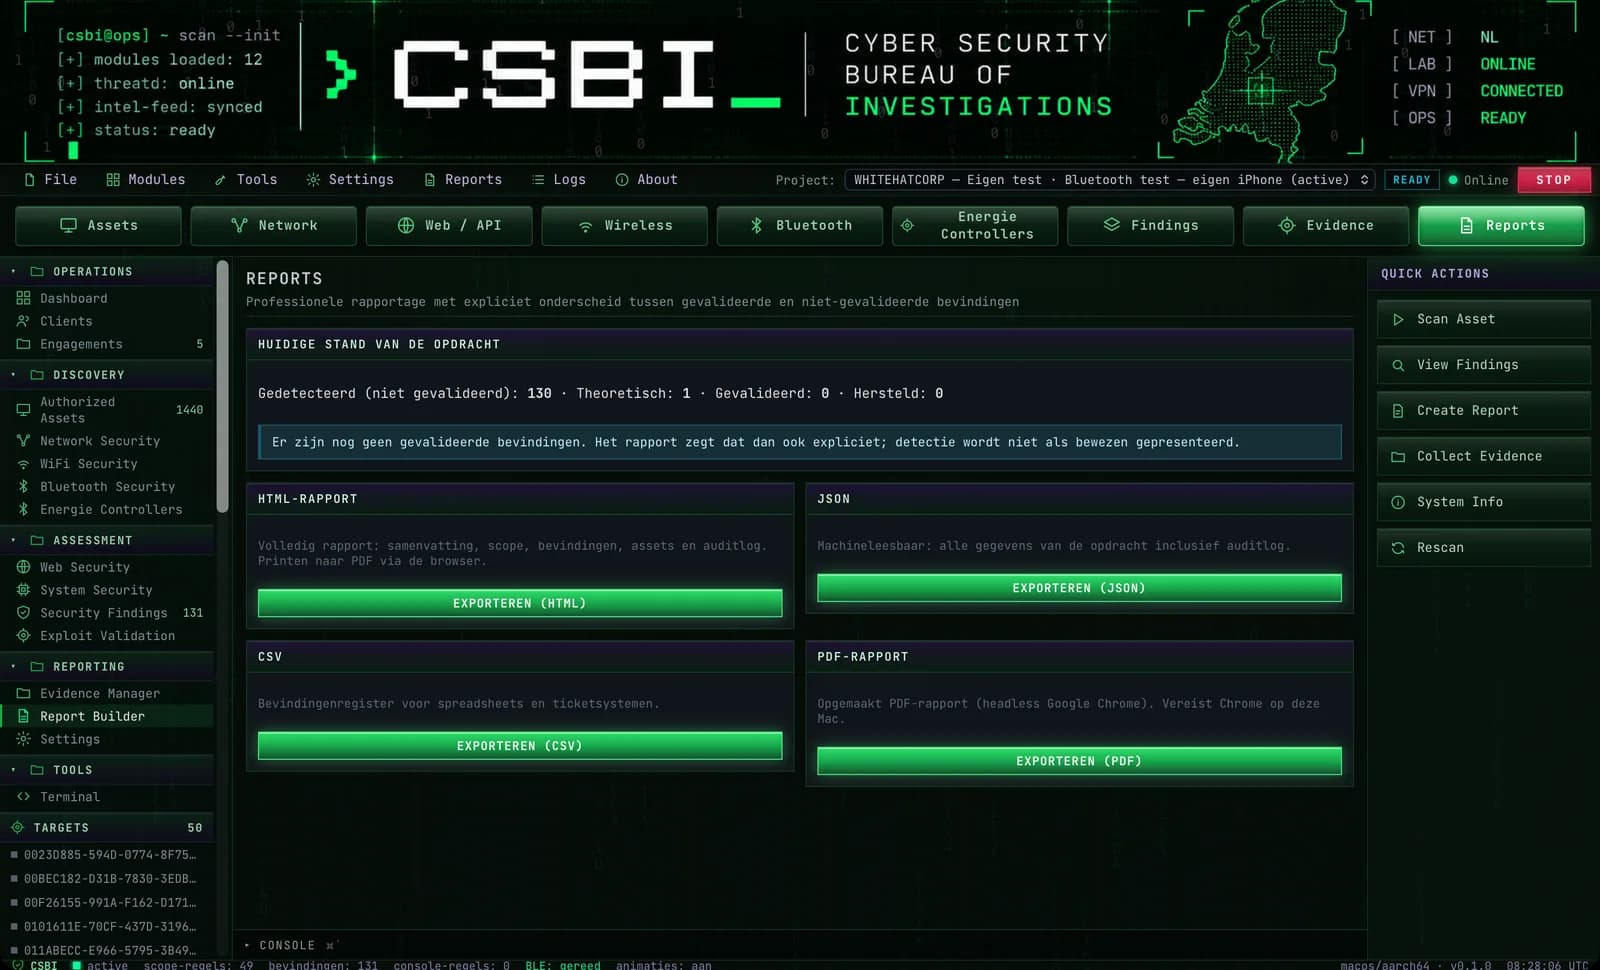
Berichte in HTML, PDF, JSON und CSV, mit klarer Trennung zwischen validierten und nicht validierten Befunden.

Über CSBI

Art
Eigenes Produkt von VirtuoLab
Plattform
macOS
Technologien
TauriRustReactTypeScriptSQLiteKali Linux

CSBI, ausgeschrieben Cyber Security Bureau of Investigations, ist Software, die VirtuoLab selbst für Sicherheitsforschung entwickelt hat. Es ist eine Desktop-App für macOS, mit der ein Sicherheitsforscher Netzwerke, WLAN, Bluetooth-Geräte und Energietechnik wie Heimspeicher untersucht. Jeder Test gehört zu einem Auftrag mit dokumentierter Genehmigung und einem Scope: Was außerhalb liegt, lehnt CSBI ab. Netzwerkscans laufen über eine Kali-Linux-Maschine, mit festen, zerstörungsfreien Tools wie Nmap, Nuclei und sslscan. Jede Aktion landet in einem Auditprotokoll, das sich nachträglich nicht ändern lässt, und Nachweise erhalten einen SHA-256-Hash. Ein Befund gilt erst mit reproduzierbarem technischem Nachweis als validiert. CSBI ist nicht käuflich: VirtuoLab nutzt es für eigene Untersuchungen. Die Bildschirme auf dieser Seite stammen aus CSBI selbst, von Tests auf eigener Hardware.

CybersecurityPenetrationstestsKali LinuxDesktop-App
01

Was macht CSBI?

CSBI ist ein Arbeitsplatz für Sicherheitsforschung, der alle Schritte eines Tests an einem Ort hält. Erstens legt ein Forscher einen Auftrag an: wer die Genehmigung erteilt hat, schriftlich, mündlich oder für ein eigenes Testlabor, und welche Adressen, Netzwerke oder Geräte im Scope liegen. Zweitens führt CSBI die Tests aus. Netzwerkscans laufen über Kali Linux mit Nmap, Nuclei und sslscan. WLAN und Bluetooth liest CSBI direkt über macOS aus. Das Modul Energie-Controller erkennt Heimspeicher, Wallboxen und Zähler per Bluetooth. Drittens landen alle Ergebnisse in einem Befundregister, mit Schweregrad, Scanner und Konfidenz. Schließlich erstellt CSBI einen Bericht in HTML, PDF, JSON oder CSV. Das Dashboard zeigt den aktiven Auftrag, die Befunde nach Schweregrad und ein Live-Protokoll jeder Aktion.

02

Warum hat VirtuoLab eigene Sicherheitssoftware gebaut?

VirtuoLab hat CSBI gebaut, weil einzelne Tools keine Grenze bewachen. Nmap scannt jede eingegebene Adresse, auch eine, die nicht zum Auftrag gehört. CSBI prüft bei jeder Aktion, ob der Auftrag aktiv ist, ob die Methode genehmigt ist und ob das Ziel im Scope liegt. Wenn nicht, lehnt CSBI die Aktion ab und protokolliert die Ablehnung. Außerdem trennt CSBI streng zwischen dem, was ein Scanner sieht, und dem, was bewiesen ist. Ein offener Port ist eine Beobachtung, eine Nuclei-Meldung eine mögliche Schwachstelle, und nur ein reproduzierbarer technischer Nachweis macht einen Befund validiert. Ein Bericht zeigt diesen Unterschied, damit ein Kunde weiß, was tatsächlich nachgewiesen ist. Mustafa Kose, der Gründer von VirtuoLab, ist Certified Ethical Hacker (CEH) bei EC-Council und nutzt CSBI für eigene Untersuchungen.

03

Wie ist CSBI gebaut?

CSBI ist eine Desktop-App, gebaut mit Tauri 2: Die Oberfläche ist React und TypeScript, der Kern ist in Rust geschrieben. Alle Daten liegen lokal in einer SQLite-Datenbank, verschlüsselt mit AES-256-GCM. Das Auditprotokoll kann nur wachsen: Die Datenbank verweigert das Ändern oder Löschen von Einträgen. Netzwerkscans laufen auf einer separaten Kali-Linux-Maschine, die CSBI per SSH mit einer festen Liste erlaubter Befehle steuert. Exploits, Brute Force und Scans, die Systeme stören könnten, stehen nicht darauf. WLAN und Bluetooth nutzen die Systemfunktionen von macOS, und CSBI sagt ehrlich, was macOS nicht erlaubt, etwa den Monitor-Modus oder das Mitschneiden von Bluetooth-Verkehr. Der Rust-Kern hat eigene automatisierte Tests. CSBI läuft als Version 0.1 auf einem Mac mit Apple Silicon. Denselben Ansatz, mit Rechten pro Aktion und vollständigem Auditprotokoll, nutzt VirtuoLab in individueller Software für Kunden.